

マネー・ローンダリング・テロ資金供与・拡散金融対策(以下、AML/CFT)を含む金融犯罪対策全般に注力する金融機関においては、金融庁が策定した「AML/CFTガイドライン」※1が求める「データ管理(データガバナンス)」態勢構築への対応の方針に概ね目途をつけ、「モデル・リスク管理(モデル・リスクガバナンス)」にその重心を移しつつある。
AML/CFTガイドラインにおけるデータ管理(データガバナンス)の規定の中には、モデル・リスク管理(モデル・リスクガバナンス)に関する明確な記述はない。しかしながら、実際にデータガバナンスの態勢を構築し始めると、「モデルに流し込むデータ」のガバナンスと車の両輪の関係にある「モデル自体のリスク」のガバナンスも並行して検討しなければ、実効性ある態勢を構築し、ガバナンスを実現することは困難であることが分かる。
モデル・リスクガバナンスに関するわが国の規制文書には「モデル・リスク管理原則」※2があるが※3、データガバナンスとの関係において未整理の部分があるほか、AML/CFTを念頭に置いていないため、適用に際しては事前に整理しておくべき課題も多い。
そこで本インサイトでは、AML/CFTの実務経験豊富な筆者※4が、主にモデル・オーナーとしてモデルを所管、又はモデルの開発・使用に責任を負う第1線が実施すべき内容を中心に、重要な論点になり得、且つ、事前に整理しておくべき「態勢」「管理内容」「適正手続」の三点について、AML/CFTの領域への適用について考察する※5。
AML/CFTの領域におけるモデル・リスクガバナンス ~態勢、管理内容と適正手続の観点から~
- 銀行・証券
- リース・クレジット
-
※1
「マネー・ローンダリング及びテロ資金供与対策に関するガイドライン(2021(令和3)年2月19日 金融庁)」
-
※2
「モデル・リスク管理に関する原則(令和3年11月12日、金融庁)」
米国連邦準備制度理事会(FRB)および通貨監督庁(OCC)が2011年に公表した「Fed SR 11-7/OCC 2011-12 Supervisory Guidance on Model Risk Management」等と概ね整合する内容となっている。 -
※3
適用対象は、「本邦G-SIBs」、「本邦D-SIBs」等。ただし、モデル・リスクガバナンスの基本原則が記述されているため、適用対象以外の金融機関にとっても態勢構築の際には参照すべき内容である。
-
※4
石川慎一郎:日本銀行入行。Big4ファームを経てアビームコンサルティングに入社。この間、大手証券会社 において、市場取引の実務に従事した経験を有する。2021年4月、アビームコンサルティングに復職。銀行及び証券会社向けのコンサルティング・サービスを一貫して実施しており、規制対応、リスク管理、内部統制構築ならびに当該専門領域に関する監査支援など数多くのプロジェクトをリード。
園田敏寛:アビームコンサルティング入社後、多くの金融機関に対する業務・システム対応支援に加え、特に金融関連の法規制対応について幅広い支援を実施。近年は、社内AML/CFTコンサルティングチームをリードしつつ、メガバンクや大手金融機関に対するAML/CFT高度化プロジェクトをリード。 -
※5
本インサイトで提示する論点は、他のリスク管理・コンプライアンスに関する領域にも該当し得るものであるが、本インサイトではAML/CFTに限定して考察を進める。
-
石川 慎一郎
Director -
園田 敏寛
Senior Manager
1.モデル・リスクガバナンスとは
考察に入る前に、「モデル」「モデル・リスク」「モデル・リスクガバナンス」の定義について確認する。
「モデル」とは、何らかのロジックに基づいて人の判断を介さずにデータを処理し、アウトプットするもの※6であり、当該モデル自体の誤りとアウトプットの使い方の誤りが「モデル・リスク」※7である。そして、当該リスクを管理するのが「モデル・リスクガバナンス」である。
つまり、モデル・リスクガバナンスで求められている内容は、いずれも「モデルが正しくデータを処理してアウトプットしていること」および「当該アウトプットを正しく使用していること」を疎明するためには当然実施すべきもの、即ち実施しなければ怖くてモデルを使用することができなくなるようなものばかりである。
ただし、ここで定義される「モデル」の典型例は、年金数理や市場リスク等のリスク計測に用いる数理モデルである。一方、AML/CFTにおいては、KYCや顧客フィルタリング、取引フィルタリング、取引モニタリングの各システムにおいて実装されているロジックのように「人間の思考・判断をモデル化」したものが多い※8。したがって、数理モデルとは違った観点からのガバナンスが求められる。
このような観点を踏まえて、モデル・リスク管理原則の概要を俯瞰した後、AML/CFTの領域への適用について論考する。
-
※6
「モデル」とは、定量的な手法(複数の定量的な手法によって構成される手法を含む。)であって、理論や仮定に基づきインプットデータを処理し、アウトプット(推定値、予測値、スコア、分類等)を出力するものをいう。モデルには、インプット又はアウトプットの全体又は部分が定性的なものや、インプットが専門的判断に基づくものも含まれる。(「モデル・リスク管理原則」Ⅲ.(a)」)
-
※7
「モデル・リスク」とは、モデルの誤り又は不適切な使用に基づく意思決定によって悪影響が生じるリスクをいう。モデル・リスクは、金融機関の健全性の低下、法令の違反、企業価値の毀損等」の要因となり得る。一般的に、モデル・リスクは、(1)意図した用途(モデルの目的に照らしてモデルに根本的な誤りがあり、不正確なアウトプットを出力する場合、(2)モデルが不適切に使用されている場合(想定した使用の範囲外での使用や、モデルの限界を超える使用を含む。)に発現し得る。(「モデル・リスク管理原則」Ⅲ.(b)」)
-
※8
AML/CFTにおいても、リスク格付モデルのような数理モデルも使用している。
2.モデル・リスク管理原則の概要
(1)8つの原則
モデル・リスク管理原則は、取締役会等及び上級管理職の責任から内部監査による有効性検証まで、金融機関が取るべき一連の管理方法を8つの原則により規定している(図1)。ただし、その内容は、ガバナンス・リスク・コンプライアンス(以下、「GRC」)の基本的原則に根差したものばかりであり、GRCに関連する新たな視点が提示されている訳ではない。
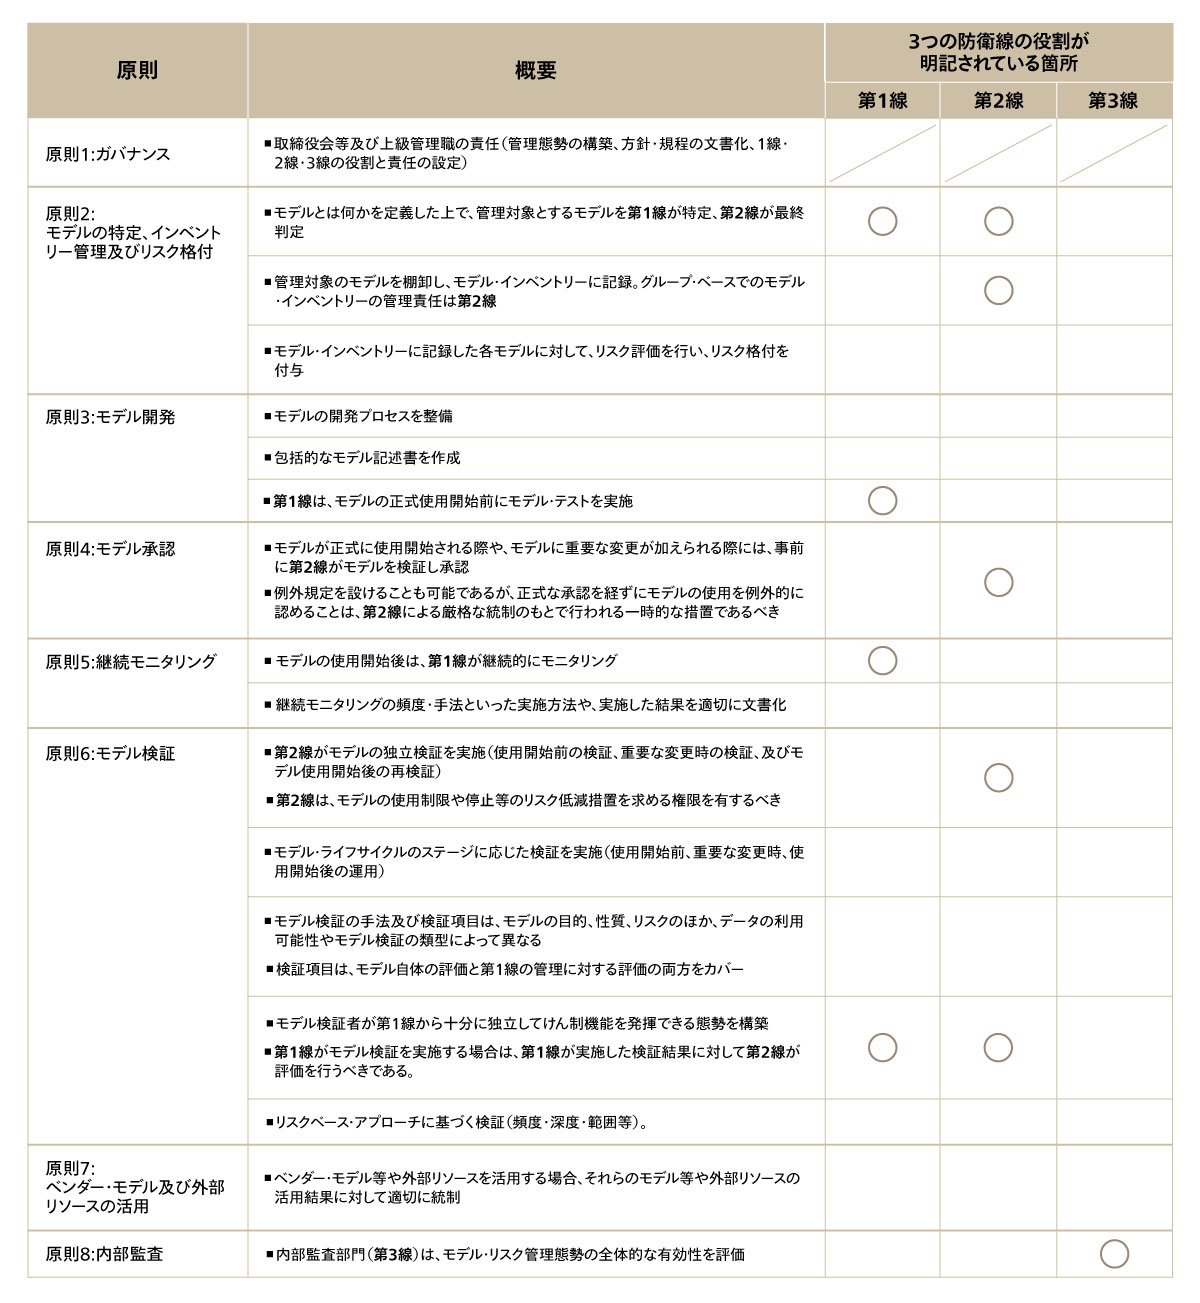 図1 モデル・リスク管理原則の概要
(2)3つの防衛線の役割と責任
図1に記載した通り、モデル・リスク管理原則には、3つの防衛線の役割と責任が明記されている箇所と明記されていない箇所がある。明記されていない箇所については、モデル・リスクガバナンスにおける3つの防衛線の役割と責任※9を勘案し、判断することとなる。
例えば、原則2については、次のように考えることができる(図2)。
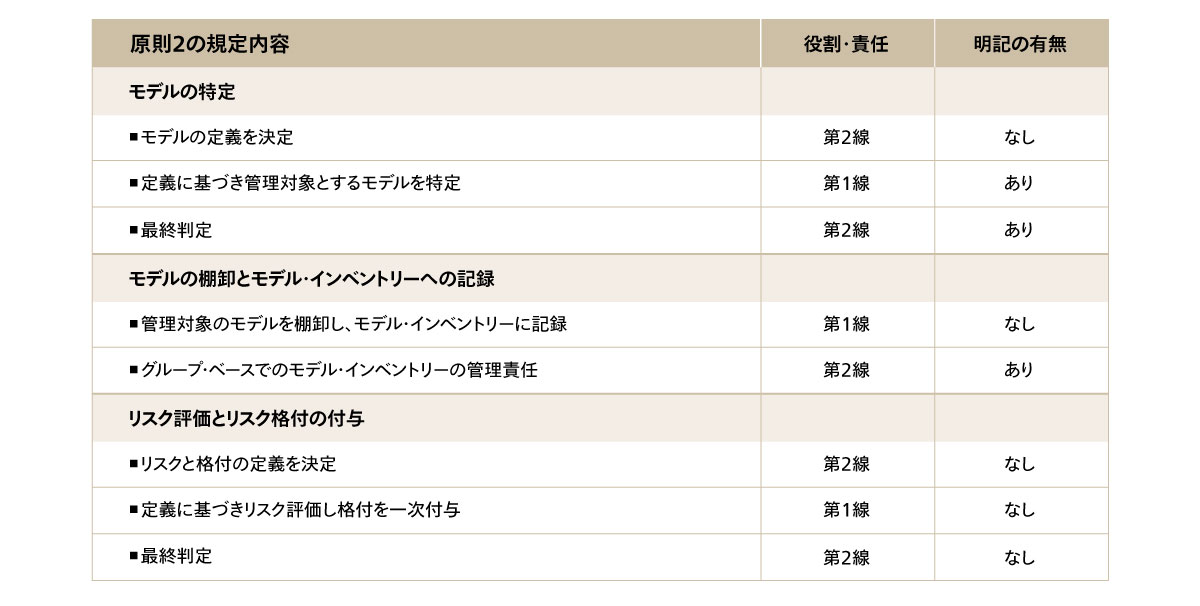 図2 原則2の規定における3つの防衛線の役割・責任と明記の有無
-
※9
モデル・リスク管理における3つの防衛線は、一般的には以下の形をとると想定される。
-
第1の防衛線(第1線)は、モデルを所管する又はモデルの開発・使用に直接関係する部門・個人で構成される(モデル・オーナー、モデル開発者、モデル使用者等)。
-
第2の防衛線(第2線)は、第1線に対するけん制を通じてモデル・リスクを管理する部門・個人で構成され、モデル・リスク管理態勢の維持、規程等の遵守状況及びモデル・リスク全体に対する独立した立場からの監視、モデルの独立検証等の役割を担う。
-
第3の防衛線(第3線)は、内部監査部門で構成され、金融機関のモデル・リスク管理態勢の全体的な有効性を評価する。
(「モデル・リスク管理原則」Ⅳ. (1) )
-
3.AML/CFTの領域への適用に関する論点
(1)態勢の観点
態勢の観点からは、モデル・リスクガバナンスにおける第1線について論考する。
モデル・リスク管理原則では、第1線を「モデルを所管、又はモデルの開発・使用に直接関係するモデル・オーナー、モデル開発者、モデル使用者等」と規定している(前掲注9)。つまり、AML/CFTにおいてはKYCや顧客フィルタリング、取引フィルタリング、取引モニタリングの各システムを所管するAML/CFT部門が「モデル・リスクガバナンスにおける第1線」に該当する。AML/CFT部門は、通常の活動においてはコンプライアンス部門の一員として第2線の役割を担っているが、モデル・リスクガバナンスにおいては第1線としての役割を担うことになる。その一方で、AML/CFTを所管しないリスク管理部門がモデル・リスクガバナンスにおける第2線として、モデル検証や承認を実施することになる。
通常業務においては互いに第2線同士ではあるが、モデル・リスクガバナンスにおける3つの防衛線の枠組みに従い、第1線による第2線への協力は牽制の枠組みを逸脱しない範囲にとどめなければならない。
規模の大きくない金融機関においては、AML/CFT部門とモデル・リスクガバナンスを所管するリスク管理部門が同一であるケースもある※10。その場合には、利益相反が生じ得る状態であることを認識した上で、部門内において組織や指揮・命令系統を分けるなどの対応が求められる。人的リソースの問題等により、同一部門内での牽制が機能しない場合には、モデルの独立検証等の特に利益相反が発生し易い要対応事項を中心に、第2線の牽制機能を外部に委託すること等により、利益相反の発生を防止していることを外部に説明可能な状態にしておく必要がある※11。
(2)管理内容の観点
① データガバナンスとの棲み分け
AML/CFTに限らず、データガバナンスとモデル・リスクガバナンスは、「モデルに流し込むデータ」と「データを処理するロジック」という車の両輪の関係にあるため、互いに重なり合う部分がある。
例えば、データの来歴分析は、密接にどちらにも関係するが、データガバナンスにおいては「モデルとモデルの間を流れるデータ」が対象である一方、モデル・リスクガバナンスにおいては「一つのモデルの中を流れるデータ」が対象であるため、事前にどちらの管理対象とするか、重複や漏れがないように整理しておく必要がある。その上で、車の両輪であるデータガバナンスとモデル・リスクガバナンスは、検証の方針(例えば、定期検証のサイクル、同一のデータで来歴分析を行なう等)を合わせて実施した方が効果的・効率的である。
② 数理モデルではないモデルの検証
続いて、AML/CFTにおけるモデルが、モデルの典型例である数理モデルとは異なっているという点に注目したい。AML/CFTのモデルは、年金数理や市場リスク等のリスク計測に用いる計測対象の定量的な動きを定式化する数理モデルとは異なり、膨大な定性・定量情報を用いた人間の思考・判断をモデル化しているという特徴を有するものが多い。
例えば、取引モニタリング・システムの検知モデルについては、金融庁の疑わしい取引の参考事例や自行の過去の届出事例を基にシナリオや閾値等を設定するため、その想定の範囲内でしか疑わしい取引を捕捉できないというリスクがある。一定のロジックに基づいてモニタリングしているため誤検知や検知漏れのリスクもある。
これに伴う最大の問題は、全ての疑わしい取引が捕捉できたか否か、その「正解が分からない」ということである。
そのため、「原則6 :モデル検証」に際しては、JAFIC※12に届けた事例の要素を分解し逆算して検証するといった、モデルの確からしさを疎明できる検証方法を設定することに加えて、検証方法自体を継続的に検証していくことが必要である。
③ パッケージ・ベンダーが保持・提供している”標準”的なモデルのガバナンス
モデル・リスク管理原則の原則7は、ベンダー・モデル等のリスク管理について、モデルの選定、モデルの仮定・特性や限界・弱点の把握、モデル検証からコンティンジェンシープラン策定に至るまで特有の管理を実施することを求めている※13。
金融機関が最も避けなければならないのは、ブラックボックス化したモデルを検証せずに使用し続けることであり、これはAML/CFTに限らないGRCの普遍的な原則の一つである。この点、モデル・リスク管理原則は、「入手可能な情報に基づき可能な範囲でモデル検証を実施すること」と規定しているが、これは情報が入手できず検証が不可能であれば検証しなくても構わないということを謳っているのではない。
AML/CFTの領域では、取引フィルタリングシステムのファジーマッチがブラックボックスの例として挙げられるが、インプットを少しずつ変えることにより、表記ゆれを全て入力していき、結果を見て表記ゆれが正しく検知できるか確認する“千本ノック”のような手法を用いることにより、ブラックボックスの中身を推定し、検証することが考えられる。
そのほか、同業他社との比較・検証サービスを用いて、他金融機関比でのフィルタリングの精度の立ち位置を確認することにより、ブラックボックスの検証が実施できているか否か傍証することも可能である。
どこまで実施するかは、対外的に説明可能か否かの観点から判断することになる。
(3)既存モデルの管理に関する適正手続の観点
第1線が第2線の牽制を受けながらモデル・ライフサイクルに則してガバナンスを実施していく場合、原則2に規定するモデルの特定から各手順を順に実施することになるが、過去に開発され使用中のモデルについてエビデンスが揃っていない場合、何をどこまで実施するかについては検討を要する。
モデルの特定・インベントリー管理・リスク格付(原則2)、およびその内容を記述するモデル記述書の作成(原則3の一部)はリスクベース・アプローチの一丁目一番地であるため、必ず実施すべきである。
しかしながら、例えば
-
モデル開発時に実施したテストの記録が残っていない
-
モデル承認の例外が規定されていない中で、第2線の正式な承認を経ずに使用を開始したモデルがある
-
使用開始前の検証/重要な変更時の検証の記録が残っていない
といった場合に、どのようにしてエビデンスを揃えるかについては、検討を要する。
その際には、既に実施している筈の諸管理を全てやり直すのは合理的ではないため、既存資料で代替することが可能か模索することになる。その場合、代替資料で実質的に説明可能かという「内容の観点」に目が向きがちであるが、モデル・ライフサイクルに則してガバナンスを実施していることを説明するという「適正手続の観点」についても疎明することが可能か、検討することを忘れてはならない。
例えばテスト記録が残っていない場合には、設計書を以て内容的に代替可能かを検討するとともに、テストを実施したことを前提にモデルの使用を承認または決裁した記録を以て疎明できないか検討することになる。形式的に体裁を整えるのは本末転倒であるが、特に「手続きの適正さ」を重視する相手を対象とする対外的な説明に際しては重要な論点である。
-
※10
AML/CFT部門とモデル・リスクガバナンスを所管するリスク管理部門が同一でない場合でも、リスク管理部門が所管するシステムについては同じ問題が生じる。
-
※11
内部監査部門が第2線が行う検証の役割を担うことも考えられるが、その場合は、内部監査部門内において組織や指揮・命令系統を分けるなどの同じ対応が求められる。
-
※12
Japan Financial Intelligence Center(警察庁 刑事局 組織犯罪対策部 組織犯罪対策第一課 犯罪収益移転防止対策室)
-
※13
「モデル・リスク管理原則」原則7 7.2. ベンダー・モデル等のリスク管理
4.AML/CFTの領域におけるモデル・リスクガバナンス態勢の向上に向けて
本インサイトでこれまで論考して来た通り、モデル・リスク管理原則に規定される事項(モデル・リスクガバナンスにおいて実施すべき事項)は、いずれもGRCの基本原則に根差したものであり、正しいモデルを正しく使用していることを疎明するためには、当然実施すべきものばかりである。
しかしながら、AML/CFTの領域にモデル・リスクガバナンスを適用する場合には、AML/CFT部門がモデル・リスクガバナンスにおける第1線を務めるという「態勢」の問題があるほか、データガバナンスとの棲み分けや、典型的なモデルである数理モデルとは異なり人間の思考・判断ロジックをモデル化したKYCや顧客フィルタリング、取引フィルタリング、取引モニタリングの各システムにおいて実装されているロジックを検証しなければならないという「管理内容」の問題、さらに、過去に開発され使用中のモデルについてエビデンスが揃っていない場合の「適正手続」の問題と、事前に整理しておくべき課題が多い。
このような課題については、「対外的にも説明可能な一貫した対応(チェリーピッキングしない)を採る」ことを忘れなければ、やるべきことの判断(規制解釈)を誤ることはないというGRCの基本的な考え方に立ち返って判断していくべきである。
アビームコンサルティングでは、上記の課題に関して、モデル・リスクガバナンスに関する第1線、第2線、第3線へのご支援を実施することにより、わが国における金融業界全体のAML/CFTの領域におけるモデル・リスクガバナンス態勢の向上に貢献したいと考えている。
この記事をシェアする


相談やお問い合わせはこちらへ